
Era de esperar una reflexión de este estilo, luego de leer el magnánimo post de "El Maligno" acerca de todo aquello que representa para nosotros la introducción de la primer comilla.
¿Que es esto? Ni más, ni menos que la gloriosa técnica de SQL Injection que nos abre muchas puertas y deja en nuestras manos la decisión de que hacer luego de tener la llave correcta.
Y he aquí el punto de reflexión al que llegamos, nos encontramos ante la una dicotomía tan tremenda que nos cuesta imaginar cuales serán nuestros pasos. Entramos o simplemente nos vamos pero avisando que hemos estado, y previniendo de este modo que otro pueda volver a entrar.
Yo soy de los segundos, me gusta ser el único y avisarle a quien no me esperaba que más visitas pueden llegar, no se si será lo mejor, pero es una elección que hasta podría clasificarla como "de vida".
Sé que hay muchos variantes dando vuelta y espero que este post les haga reflexionar acerca de lo que hacen. ;-)
Saludos,
Leer más...
Thursday, February 5


Wednesday, February 4
Red Social de Hackers...
¿Por qué no?
El furor de las redes sociales no conoce límites, hasta los hackers han encontrado un lugar donde "mezclarse" en la red, sí, aunque no lo crean hay algo llamado HouseOfHackers (HoH) donde miles de hackers se reunen, y forman una "armoniosa" comunidad.
Vamos, únanse, ¿qué están esperando? Leer más...
El furor de las redes sociales no conoce límites, hasta los hackers han encontrado un lugar donde "mezclarse" en la red, sí, aunque no lo crean hay algo llamado HouseOfHackers (HoH) donde miles de hackers se reunen, y forman una "armoniosa" comunidad.
Vamos, únanse, ¿qué están esperando? Leer más...
Agregar a marcadores favoritos:
Client Side Security
Les comparto un excelente docuemnto publicado por Petkov D. (pdp) en Black Hat 2008. En el se abordan conceptos como:
CCRF, XCS, CFA
CROSS-CONTEXT REQUEST FORGERY
CROSS-CONTEXT SCRIPTING
COMMAND FIXATION ATTACKS
Pueden acceder al contenido aqui.
Más informacion:
Black Hat 2008 - Petkov Leer más...
CCRF, XCS, CFA
CROSS-CONTEXT REQUEST FORGERY
CROSS-CONTEXT SCRIPTING
COMMAND FIXATION ATTACKS
Pueden acceder al contenido aqui.
Más informacion:
Black Hat 2008 - Petkov Leer más...
Agregar a marcadores favoritos:
Sunday, February 1
IPv4 packet, una mirada en su interior.
Buenas, les dejo un pdf con una serie de diapositivas que contienen un detallado gráfico de un paquete IPv4 por dentro, con todas sus opciones y características. Es de gran utilidad y ayuda, espero les sirva.
http://www.ntut.edu.tw/~kwke/DC2006/ipo.pdf
Saludos, Leer más...
http://www.ntut.edu.tw/~kwke/DC2006/ipo.pdf
Saludos, Leer más...
Agregar a marcadores favoritos:
Saturday, January 31
Slides de Chema Alonso
Pues recién hoy me vengo a enterar de la existencia de uná página en slideshare con todo el contenido del maligno, la comparto con todos aquellos que aún no la conocen y un saludo desde aquí a Chema que en estos días esta muy ocupado pero siempre nos mantiene entretenidos con su lado del mal ;).
Saludos, Leer más...
Saludos, Leer más...
Agregar a marcadores favoritos:
Friday, January 30
Penetration Test Frameworks: AS/400 & Wireless
Hoy les traigo algo que puede llegar a resultar muy interesante a la hora de la realización de pen testing, sí, más frameworks ;-).
La gente de Security Database ha desarrollado un Framework para pen-test de sistemas AS/400, si bien aún esta en fase "Beta" podemos acceder a ella y a más información aquí: AS 400 Auditing Framework Tool.

Por otra parte también agrego información de un framework ya existente para el pen-testing de Redes wireless: Wireless Penetration.

Espero que les sirva tanto como a mi.
Saludos, Leer más...
La gente de Security Database ha desarrollado un Framework para pen-test de sistemas AS/400, si bien aún esta en fase "Beta" podemos acceder a ella y a más información aquí: AS 400 Auditing Framework Tool.
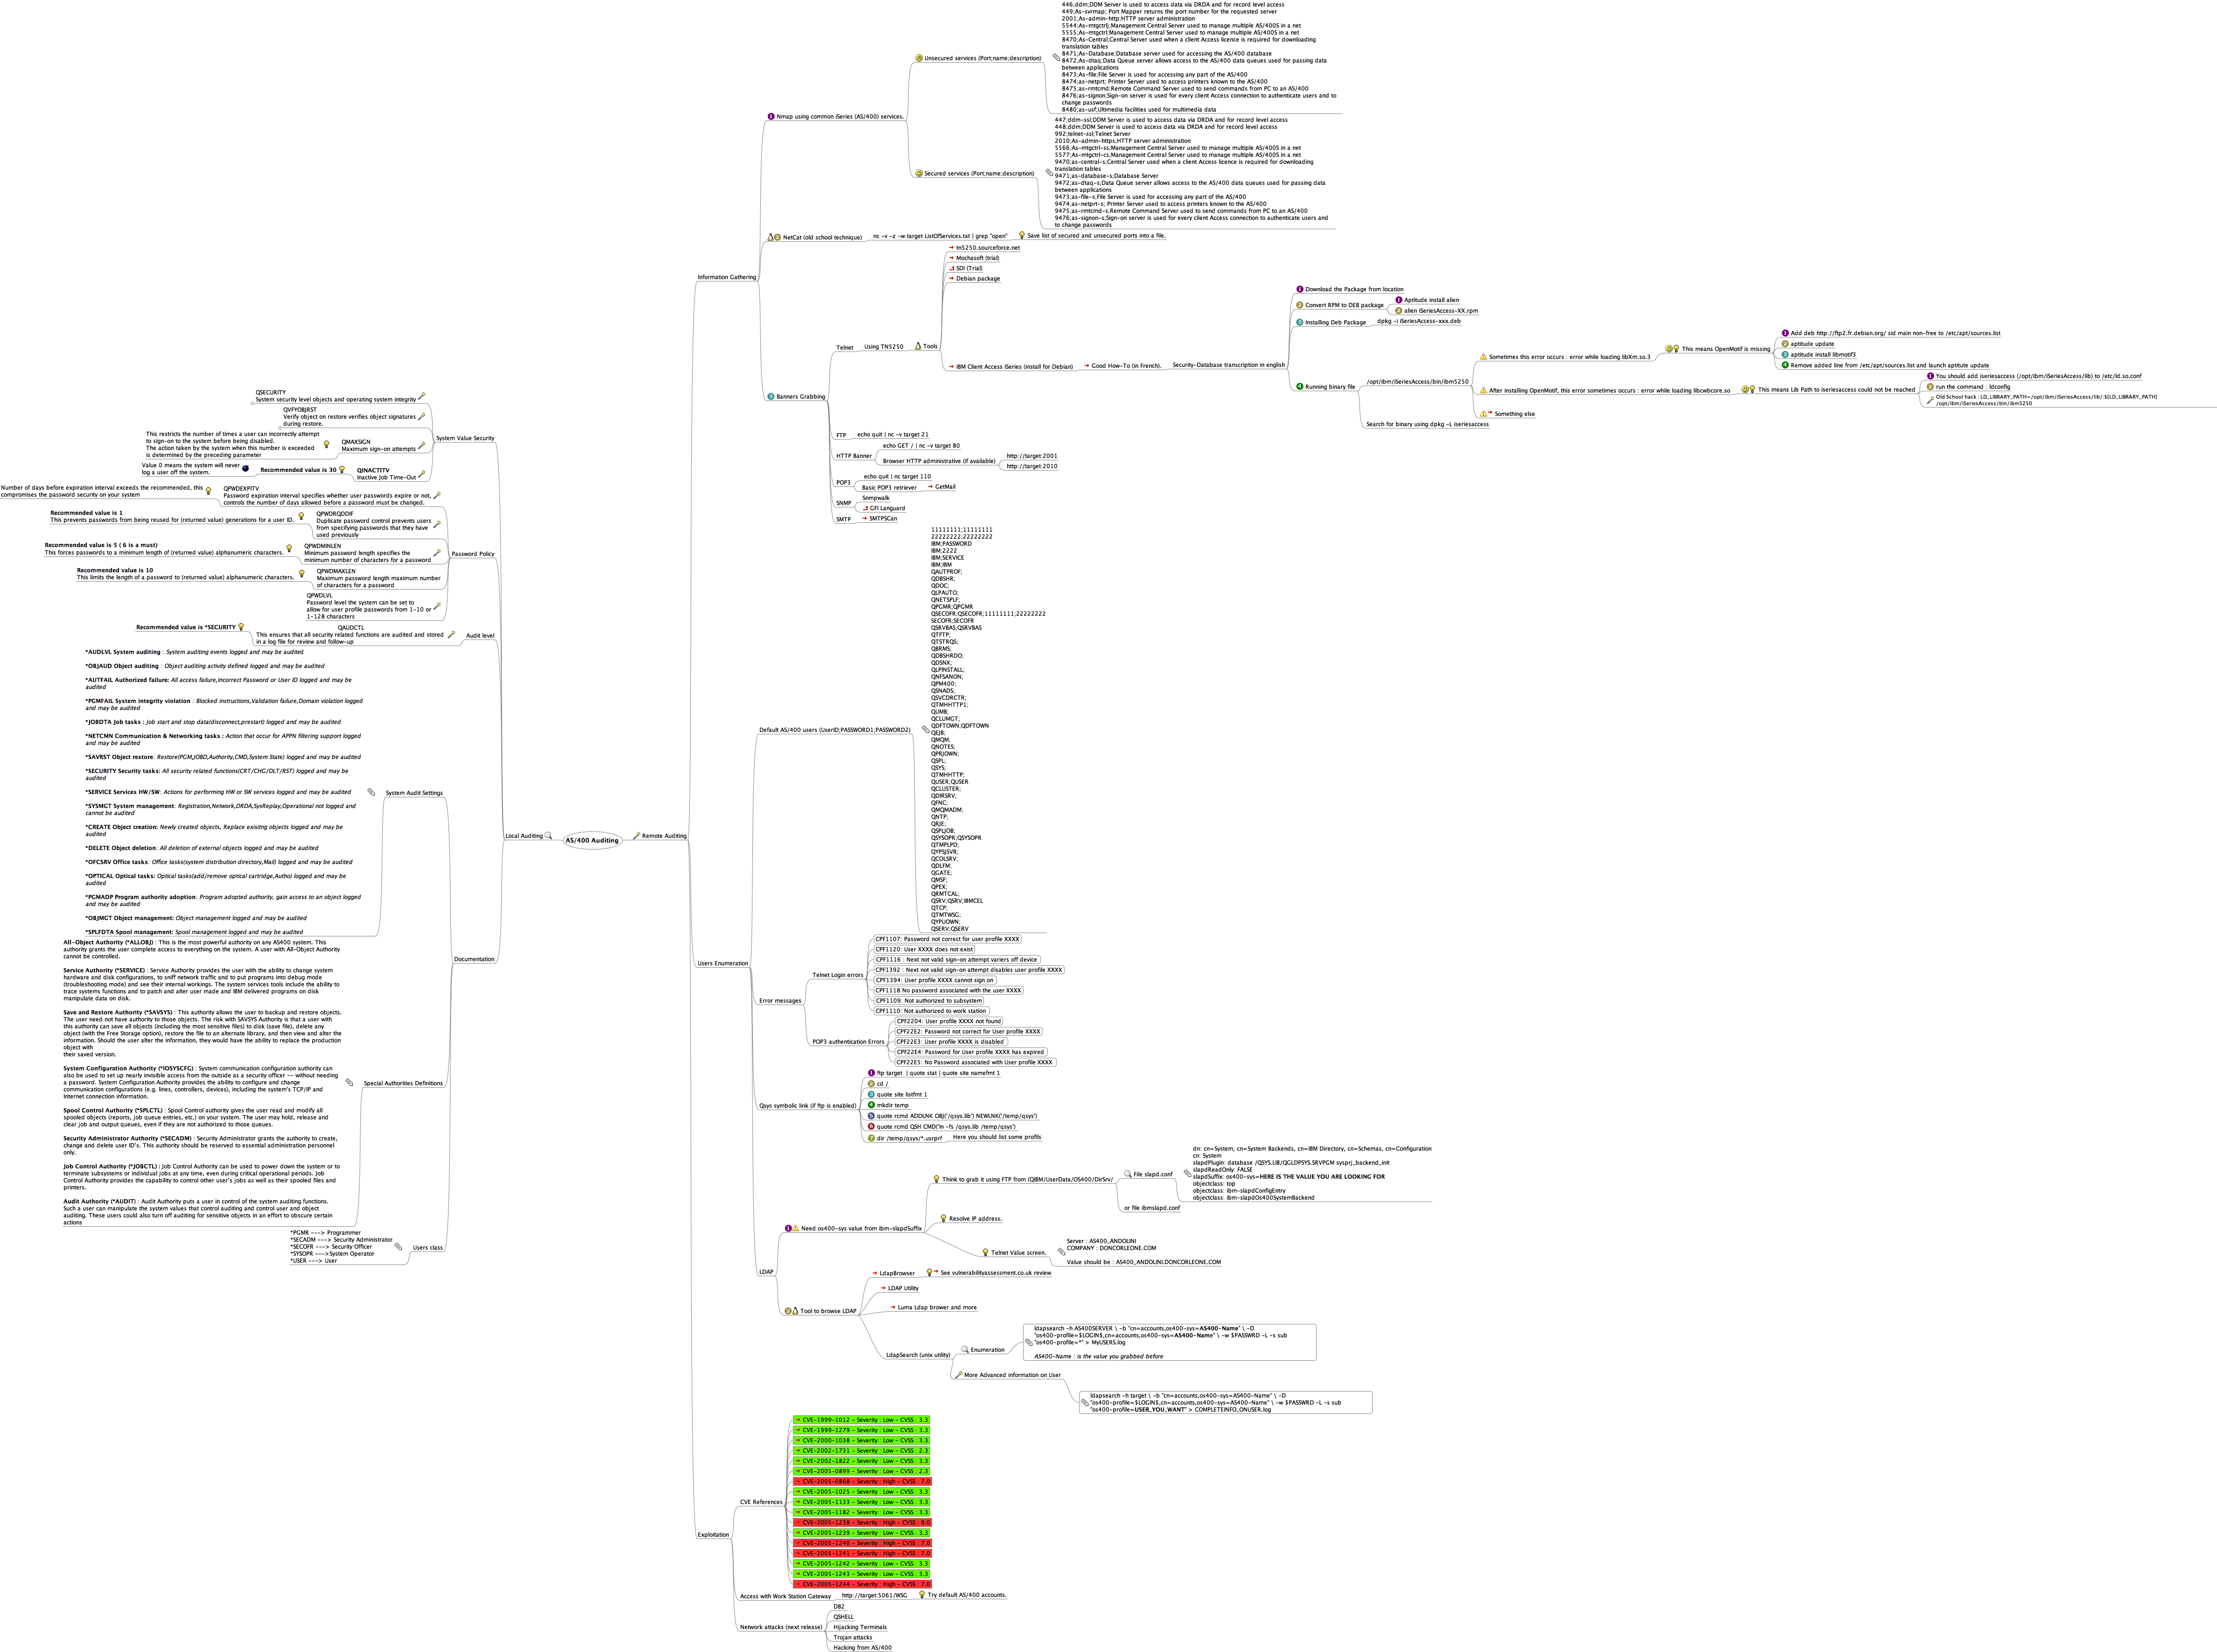
Por otra parte también agrego información de un framework ya existente para el pen-testing de Redes wireless: Wireless Penetration.

Espero que les sirva tanto como a mi.
Saludos, Leer más...
Agregar a marcadores favoritos:
Tuesday, January 27
Perdón NIC.ar, XSS by arielik
Muchos dicen que una imagen vale más que mil palabras, veánlo ustedes mismos:

Ya les avise, no se preocupen ;-)
Saludos,
AL Leer más...

Ya les avise, no se preocupen ;-)
Saludos,
AL Leer más...
Agregar a marcadores favoritos:
Subscribe to:
Posts (Atom)


 Posts


